C5, C3A, EU CSF, SEAL, SecNumCloud, EUCS, CADA, IRN: Rund um digitale Souveränität sind in kurzer Zeit mehr Kürzel entstanden, als selbst Fachleute auf Anhieb einordnen können. In dieser dreiteiligen Serie geben wir den Überblick. Teil 1 zeigt, warum das Thema gerade jetzt drängt, warum Souveränität nicht um jeden Preis das Ziel sein kann – und mit welchen vier Fragen sich der Dschungel lichtet.
„Nein, das kann ich nicht garantieren.“ Warum digitale Souveränität jetzt auf die Agenda gehört – und wie sich der Dschungel der Frameworks ordnen lässt
Ein Satz unter Eid
Am 10. Juni 2025 sagte Anton Carniaux, Direktor für Public Affairs und Recht bei Microsoft France, unter Eid vor einem Untersuchungsausschuss des französischen Senats aus, der sich mit der öffentlichen Beschaffung befasste. Der Berichterstatter wollte wissen, ob Microsoft garantieren könne, dass Daten französischer Bürger niemals ohne ausdrückliche Zustimmung Frankreichs auf Anordnung der US-Regierung herausgegeben werden.
Er ergänzte, ein solcher Fall sei bisher nicht vorgekommen. Bemerkenswert ist die Aussage trotzdem, denn sie beschreibt offen die geltende Rechtslage: Seit dem US CLOUD Act von 2018 müssen amerikanische Anbieter Daten auf behördliche Anordnung herausgeben, „unabhängig davon, ob sie sich innerhalb oder außerhalb der Vereinigten Staaten befinden“2. Ein Rechenzentrum in Frankfurt ändert daran wenig, solange die Muttergesellschaft dem US-Recht unterliegt.
Ein zweites Beispiel aus dem Frühjahr 2025 betrifft den Internationalen Strafgerichtshof in Den Haag. Dessen Chefankläger Karim Khan war im Februar 2025 auf eine US-Sanktionsliste gesetzt worden.3 Im Mai berichtete die Nachrichtenagentur AP, sein Microsoft-Postfach sei abgeschaltet worden und er habe auf Proton Mail ausweichen müssen. Microsoft stellte klar, man habe die Dienste für den Gerichtshof als Ganzes nie eingestellt, sondern nur den sanktionierten Amtsträger getrennt.4
Unabhängig von den Details zeigen beide Fälle, dass sich die entscheidende Frage verschoben hat. Früher lautete sie: Wo liegen meine Daten? Heute lautet sie: Wer kann den Schalter umlegen?
Der Fall hatte eine Fortsetzung: Im Oktober 2025 meldete das Handelsblatt5, dass der Strafgerichtshof seine Bürosoftware auf openDesk umstellt – eine Open-Source-Suite, hinter der das Zentrum für Digitale Souveränität des Bundes steht. Ein internationales Gericht, das die Abhängigkeit von einem US-Konzern gerade sehr konkret erfahren hatte, setzt damit ausgerechnet auf eine Lösung aus der deutschen Verwaltung.
Wichtig, aber nicht um jeden Preis
Die naheliegende Reaktion wäre, alles zurückzuholen. Sie greift zu kurz. Microsoft 365, die Clouds von AWS, Microsoft und Google, KI-Assistenten wie ChatGPT oder Copilot: Ohne diese Technologien bleibt kaum ein Unternehmen wettbewerbsfähig. Mit ihnen entstehen jedoch Abhängigkeiten, die aktiv gemanagt werden müssen.
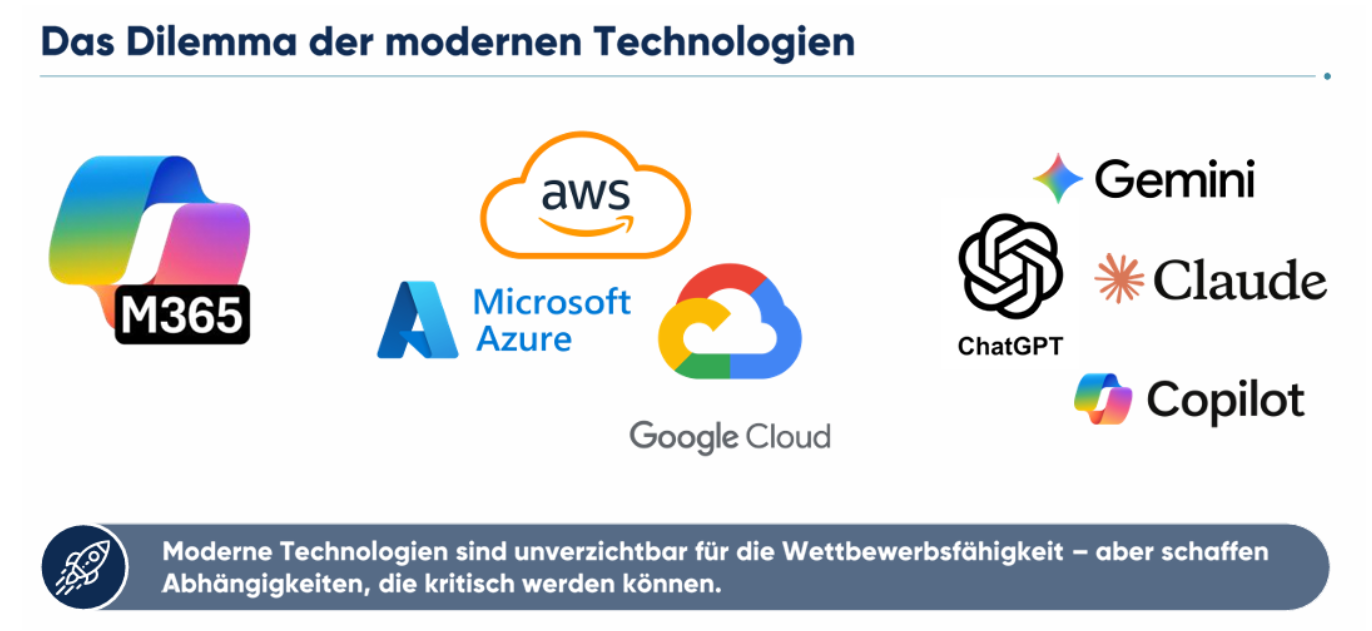
Abbildung 1: Das Dilemma – unverzichtbare Technologien, die Abhängigkeiten schaffen.
Digitale Souveränität heißt deshalb nicht, auf alles zu verzichten, was nicht aus Europa kommt. Gemeint ist die Fähigkeit, technologische Entscheidungen selbstbestimmt zu treffen und kritische Abhängigkeiten zu gestalten – bei den Daten, im Betrieb und bei der Technologie selbst. Jede dieser Dimensionen hat ihren Preis: Mehr Souveränität kostet meist Geld, erhöht die Komplexität und reduziert häufig die Innovationskraft.
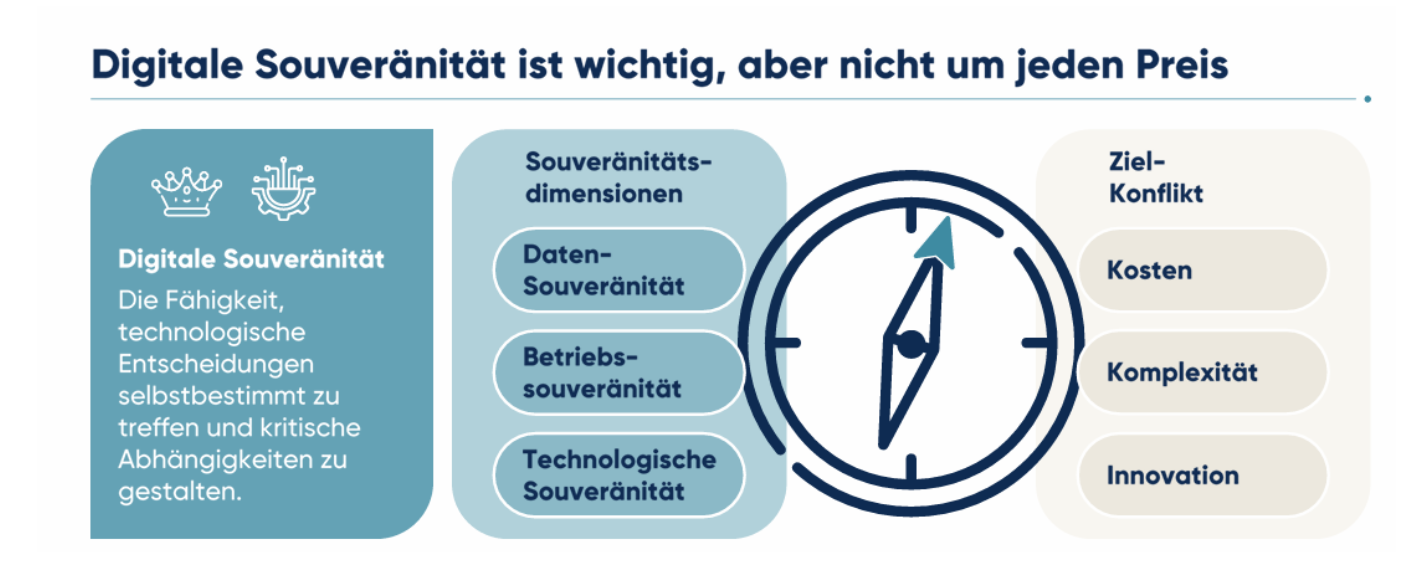
Abbildung 2: Digitale Souveränität – drei Dimensionen und der Zielkonflikt mit Kosten, Komplexität und Innovation.
Das Ziel ist deshalb nicht maximale Souveränität, sondern der richtige Grad zwischen Unabhängigkeit und technischer Exzellenz – und der ist unter Umständen für jeden Anwendungsfall ein anderer.
Wie man diesen Grad bestimmt, dafür sind in kurzer Zeit zahlreiche Frameworks entstanden: EU CSF, C3A, CADA und IRN, dazu etablierte Standards wie C5 in Deutschland und SecNumCloud in Frankreich sowie das seit Jahren verhandelte EU-Zertifikat EUCS. Wer jetzt einsteigen will, steht damit vor einem Buchstabensalat, in dem jedes Kürzel verspricht, Souveränität greifbar zu machen. Genau hier beginnt das erste Missverständnis.
Jedes Framework beantwortet eine andere Frage
Der Dschungel lichtet sich, sobald man aufhört zu fragen, welches Framework das richtige ist, und stattdessen fragt, welche Frage es beantwortet. Im Kern gibt es nur vier:
- Sicherheit: Ist der Cloud-Dienst sicher?
- Souveränität: Wie unabhängig ist der Dienst von Staaten außerhalb der EU?
- Pflicht: Welcher Anbieter ist für welche Aufgabe erlaubt?
- Resilienz: Wie gut beherrscht meine eigene Organisation ihre kritischen Abhängigkeiten?
Die ersten drei Fragen richten den Blick auf den Anbieter. Die vierte richtet ihn auf die eigene Organisation. Neu ist diese Aufgabe nicht: Abhängigkeiten von Herstellern und Dienstleistern zu steuern, ist klassisches Handwerk der IT – in regulierten Häusern ergänzt um Risikomanagement und Compliance als zweite Verteidigungslinie. Neu ist der Maßstab: Geopolitische Risiken gehören heute ausdrücklich dazu, und die Zeit, um auf sie zu reagieren, ist kürzer geworden.
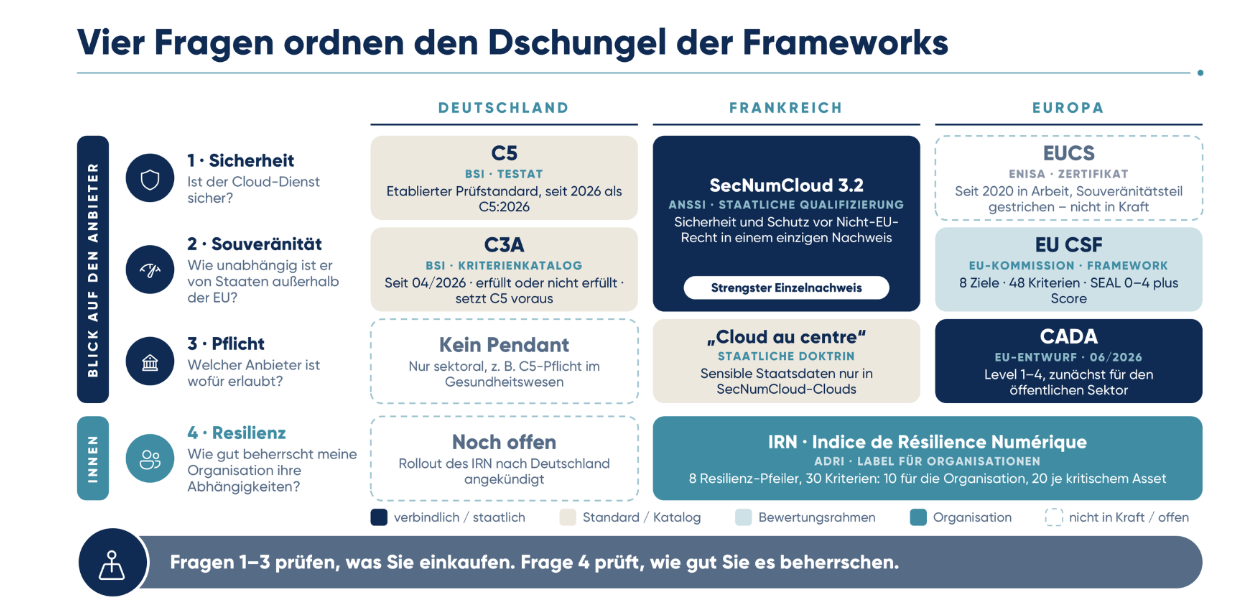
Abbildung 3: Souveränitäts-Frameworks – geordnet nach der Frage, die sie beantworten.
Wie es weitergeht
Im Rahmen unserer dreiteiligen Blogpost-Serie schauen wir uns Schritt für Schritt die vier Fragen an. In Teil 2 richten wir den Blick auf die Anbieter souveräner Produkte und beleuchten, wie C5 und das blockierte EUCS die Sicherheit regeln, wie EU CSF, C3A und SecNumCloud Souveränität messbar machen – und warum der Cloud and AI Development Act (CADA) aus der freiwilligen Übung bald eine Pflicht machen könnte. Teil 3 richtet den Blick auf die Resilienz Ihrer Organisation und darauf, was der Indice de Résilience Numérique (IRN) konkret für Sie bedeutet.
Erstgespräch zur digitalen Souveränitätsstrategie
Intero Consulting unterstützt Sie bei der Entwicklung und Umsetzung Ihrer individuellen digitalen Souveränitätsstrategie. Mit unserer Erfahrung in IT-Steuerung, Digitalisierung und Einkauf begleiten wir Sie von der Analyse über die Vorstudie bis zur Implementierung.
Kontaktieren Sie uns für ein unverbindliches Erstgespräch zu Ihren individuellen Herausforderungen im Bereich digitaler Souveränität.
Quellen:
- Sénat, Compte rendu de la commission d’enquête sur la commande publique, 10.06.2025 – https://www.senat.fr/compte-rendu-commissions/20250609/ce_commande_publique.html
- US Congress, CLOUD Act (H.R. 4943) – https://www.congress.gov/bill/115th-congress/house-bill/4943
- AP/PBS: Trump’s sanctions on ICC’s chief prosecutor have halted tribunal’s work, 15.05.2025 – https://www.pbs.org/newshour/world/trumps-sanctions-on-iccs-chief-prosecutor-have-halted-tribunals-work-officials-and-lawyers-say
- Microsoft Danmark: Kommentar vedr. ICC, 28.05.2025 – https://news.microsoft.com/da-dk/2025/05/28/kommentar-fra-microsoft-vedr-icc/
- netzpolitik.org: Internationaler Strafgerichtshof kickt Microsoft aus seiner Verwaltung, 10/2025 – https://netzpolitik.org/2025/sorge-vor-us-sanktionen-internationaler-strafgerichtshof-kickt-microsoft-aus-seiner-verwaltung/
Weitere Impulse zu IT-Steuerung