Im ersten Teil dieser Serie haben wir den Dschungel der Souveränitäts-Frameworks mit vier Fragen geordnet: Ist ein Cloud-Dienst sicher? Wie unabhängig ist er von Staaten außerhalb der EU? Welcher Anbieter ist wofür erlaubt? Und wie gut beherrscht die eigene Organisation ihre Abhängigkeiten? Teil 2 nimmt sich die ersten drei Fragen vor – und damit die Instrumente, die den Anbieter bewerten.
Sicher ist nicht gleich souverän Was C5, EU CSF, C3A, SecNumCloud & CADA messen – und wo ihre Grenzen liegen
Abbildung 1: Zur Orientierung – die Landkarte aus Teil 1. Dieser Teil behandelt die Fragen 1 bis 3.
Frage 1: Sicherheit – das Fundament
C5: Der Klassiker des BSI
Der Cloud Computing Compliance Criteria Catalogue (C5) ist seit Jahren der deutsche Referenzstandard. Wirtschaftsprüfer prüfen nach ISAE 3000, ob ein Cloud-Anbieter die Kriterien erfüllt. Ein Testat vom Typ 1 bestätigt, dass die Kontrollen zu einem Stichtag angemessen ausgestaltet sind. Typ 2 bestätigt zusätzlich, dass sie über einen Zeitraum von meist sechs bis zwölf Monaten tatsächlich funktioniert haben. Im Gesundheitswesen ist C5 gesetzlich vorgeschrieben (§ 393 SGB V), in der öffentlichen Verwaltung faktisch Standard, und Banken nutzen es häufig als Nachweis im Drittanbieter-Management nach DORA. Seit Frühjahr 2026 gibt es C5:2026, unter anderem mit neuen Kriterien zu Lieferketten, Post-Quanten-Kryptografie und dem Umgang mit Behördenanfragen. Ab Mitte 2027 wird nur noch nach der neuen Fassung geprüft.
Wichtig ist, was C5 nicht aussagt: Ein C5-Testat belegt Sicherheit, nicht Unabhängigkeit. Auch ein US-Hyperscaler kann ein tadelloses Testat vorlegen; die AWS European Sovereign Cloud etwa meldete wenige Wochen nach ihrem Start ein C5-Testat. Ob im Ernstfall eine ausländische Behörde Zugriff erzwingen kann, beantwortet C5 nicht.
EUCS: Blockiert
Eigentlich sollte das European Cybersecurity Certification Scheme for Cloud Services (EUCS) diese Lücke EU-weit schließen. Seit 2020 arbeitet die EU-Cybersicherheitsagentur ENISA daran. Umstritten war vor allem eine Frage: Sollen auf der höchsten Stufe auch Souveränitätsanforderungen gelten, also EU-Hauptsitz, europäische Mehrheitseigner und Schutz vor Drittstaatenrecht? Frankreich, Deutschland, Italien und Spanien waren dafür, die Niederlande, Irland, Schweden und weitere Staaten dagegen. 2024 wurden die Anforderungen aus dem Entwurf gestrichen. Verabschiedet ist das Schema bis heute nicht.
Darin liegt der Kern der ersten Frage: Weil sich die Mitgliedstaaten nicht darauf einigen konnten, Souveränität in einem Sicherheitszertifikat zu regeln, wurde die Frage ausgelagert – und genau deshalb gibt es heute eigene Souveränitäts-Frameworks. Die EU-Kommission versucht nun, die Blockade von zwei Seiten aus zu lösen. Die im Januar 2026 vorgeschlagene Revision des Cybersecurity Act soll auch „nicht-technische Risiken“ wie geopolitische Abhängigkeiten zertifizierbar machen. Und der CADA-Entwurf verlangt für seine höchste Souveränitätsstufe, Level 4, ein europäisches Cybersicherheitszertifikat der Vertrauenswürdigkeitsstufe „hoch“ – ein Zertifikat, das es für Cloud-Dienste mangels EUCS heute noch nicht gibt. Mehr zu den vier CADA-Stufen unter Frage 3.
Frage 2: Souveränität messen
EU CSF: Wie die EU-Kommission 180 Millionen Euro vergeben hat
Wie misst man etwas so Politisches wie Souveränität? Die EU-Kommission brauchte im Herbst 2025 eine Antwort, und zwar eine, die auch einer rechtlichen Überprüfung standhält: Sie wollte 180 Millionen Euro über sechs Jahre an bis zu vier Cloud-Anbieter vergeben. Das Ergebnis ist das Cloud Sovereignty Framework (EU CSF). Es ist kein Gesetz, sondern ein Vergabe-Werkzeug – und gerade deshalb so praktisch. Das Framework hat drei Ebenen:
- 8 Souveränitätsziele (SOV-1 bis SOV-8): strategisch, rechtlich und jurisdiktionell, Daten und KI, operativ, Lieferkette, Technologie, Sicherheit und Compliance, ökologische Nachhaltigkeit.
- 48 Kriterien, verteilt auf diese acht Ziele. Jedes Kriterium ist eine Frage mit drei bis fünf Antwortstufen, die wie in einem Multiple-Choice-Test angekreuzt werden. Beispiel SOV-1-1, Kontrolle über den Rechtsträger: von „vollständig außerhalb der EU“ bis „vollständig innerhalb der EU“.
- Zwei Werte je Antwort: Jede Antwortstufe ist mit einem SEAL-Wert und mit einem Punktwert hinterlegt.
SEAL steht für Sovereignty Effectiveness Assurance Level und reicht von SEAL-0 (keine Souveränität) bis SEAL-4 (volle digitale Souveränität).
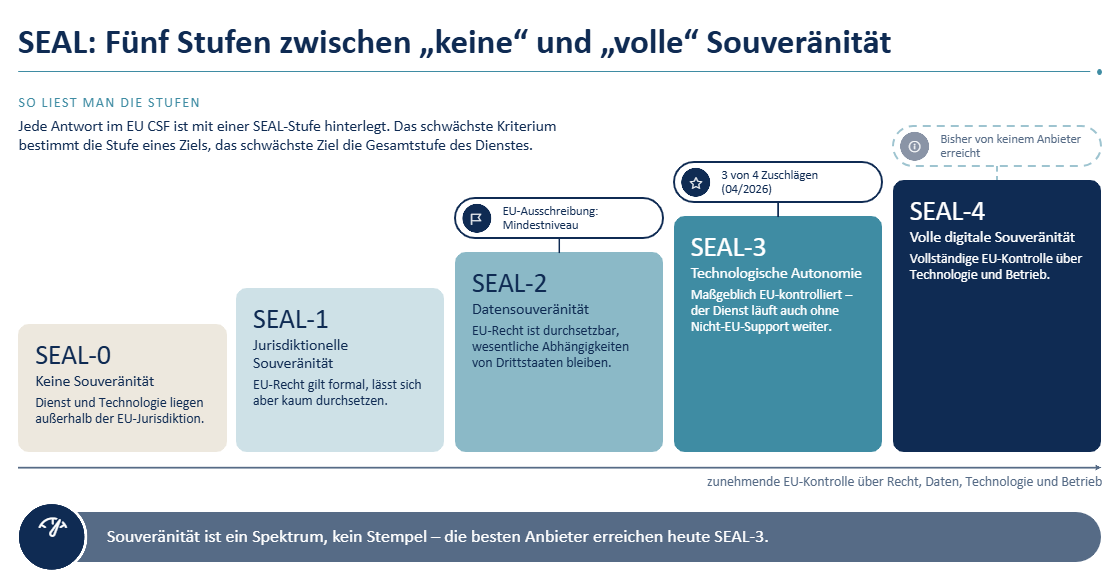
Abbildung 2: Die fünf SEAL-Stufen des EU Cloud Sovereignty Framework – und wo die Anbieter der EU-Ausschreibung heute stehen.
Entscheidend ist die Rechenregel. Man kann sie sich wie eine Kette vorstellen, die nur so stark ist wie ihr schwächstes Glied: Das schwächste Kriterium bestimmt den SEAL-Wert eines Ziels, und das schwächste Ziel bestimmt den Gesamt-SEAL. Ein Anbieter kann in 47 Kriterien glänzen – landet er in einem einzigen auf SEAL-1, ist er insgesamt SEAL-1. Für ihre Ausschreibung setzte die Kommission SEAL-2 als Mindestniveau. Wer auch nur in einem Ziel darunter lag, schied aus.
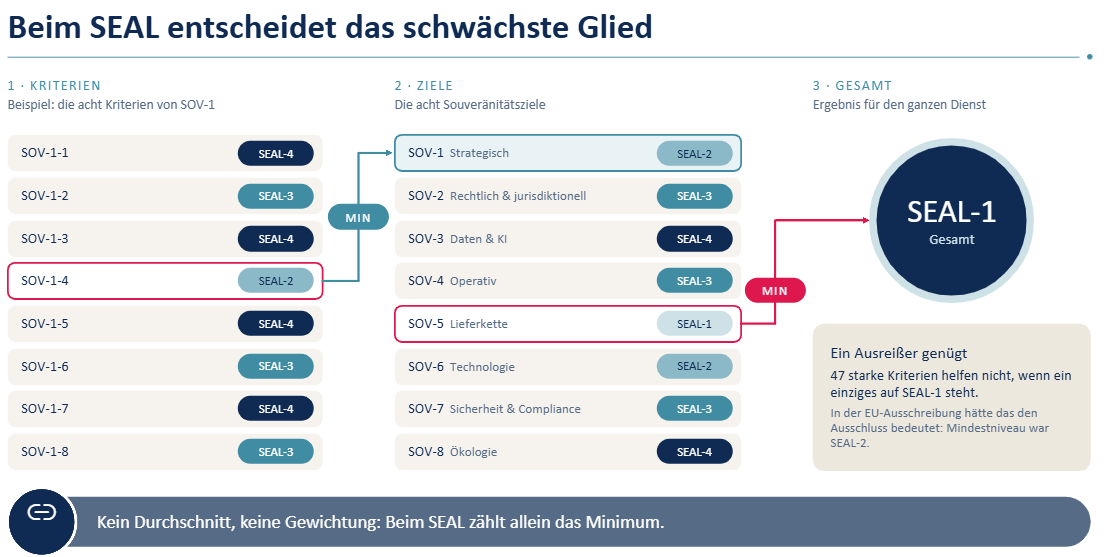
Abbildung 3: So entsteht der SEAL-Wert – das schwächste Kriterium bestimmt das Ziel, das schwächste Ziel die Gesamtbewertung (Beispielwerte).
Der Sovereignty Score unterscheidet anschließend zwischen Anbietern, die denselben SEAL-Wert erreichen. Die Punktelogik im offiziellen Bewertungsrechner der Kommission ist einfach: Jedes Ziel hat 1.000 Punkte, gleichmäßig verteilt auf seine Kriterien. SOV-1 hat acht Kriterien, also 125 Punkte pro Kriterium. Innerhalb eines Kriteriums steht die erste Antwortstufe immer für 0 Prozent und die letzte für 100 Prozent, dazwischen wird gleichmäßig aufgeteilt – bei vier Stufen also 0, 33, 67 und 100 Prozent. Zum Schluss werden die acht Ziele gewichtet und zu einem Gesamtscore addiert.
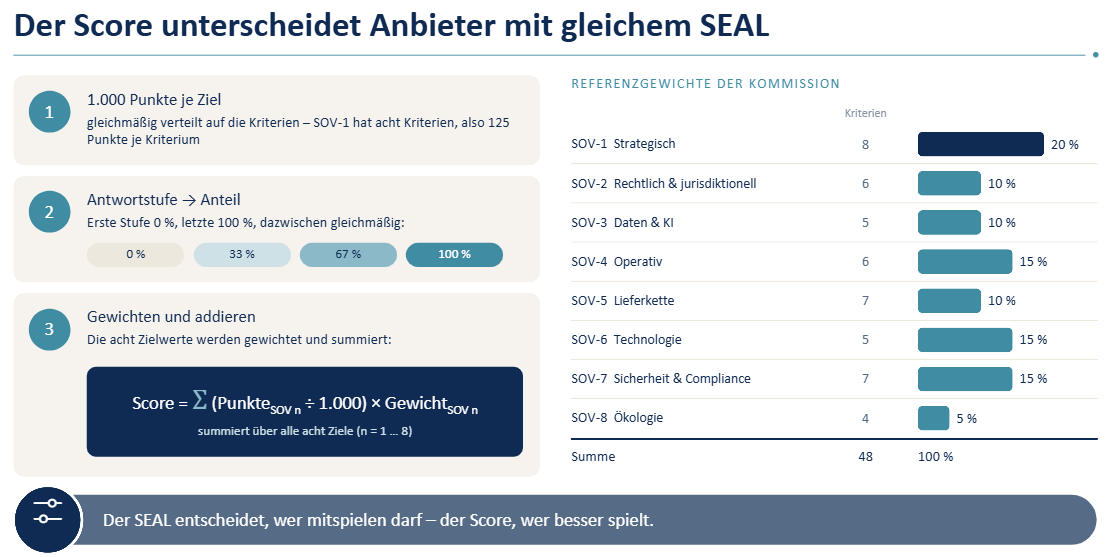
Abbildung 4: Die Score-Logik und die Referenzgewichte aus dem Bewertungsrechner der Kommission (Juni 2026). Auftraggeber dürfen Punkte und Gewichte anpassen.
Und wie ging die Ausschreibung aus? Am 17. April 2026 gab die EU-Kommission vier Zuschläge bekannt. Post Telecom (mit OVHcloud und Clever Cloud), STACKIT und Scaleway erreichten jeweils SEAL-3. Das Konsortium um Proximus, das unter anderem auf S3NS setzt, ein Gemeinschaftsunternehmen von Thales und Google, kam auf SEAL-2. SEAL-4 erreichte niemand. Auch die ausgewählten europäischen Anbieter sind nach diesem Maßstab also nicht „voll souverän“, weil Chips, Teile der Software und Lieferketten nicht vollständig europäisch sind. Souveränität ist ein Spektrum, kein Stempel.
C3A: Die prüfbare deutsche Antwort
Zehn Tage nach den Zuschlägen, am 27. April 2026, veröffentlichte das BSI C3A – Criteria enabling Cloud Computing Autonomy. Damit liefert Deutschland eine prüfbare Fassung der europäischen Souveränitätsziele.
C3A übernimmt die Struktur des EU CSF und übersetzt die Ziele SOV-1 bis SOV-6 in prüfbare Kriterien. Der entscheidende Unterschied: Es gibt keine Stufen. Jedes Kriterium ist erfüllt oder nicht erfüllt. Stattdessen gibt es Basis- und Zusatzkriterien, teils mit Varianten, zwischen denen Kunden je nach Anwendungsfall wählen, etwa EU- oder deutsche Jurisdiktion. SOV-7 überlässt C3A bewusst dem C5, das vorausgesetzt wird. SOV-8, die Ökologie, fällt nicht in die Zuständigkeit des BSI. Noch ist C3A ein Kriterienkatalog. Geprüft werden soll über den etablierten C5-Prozess, erste Testate werden erwartet.
Als Merksatz: C5 fragt „Ist die Cloud sicher?“. C3A fragt „Ist die Cloud souverän?“.
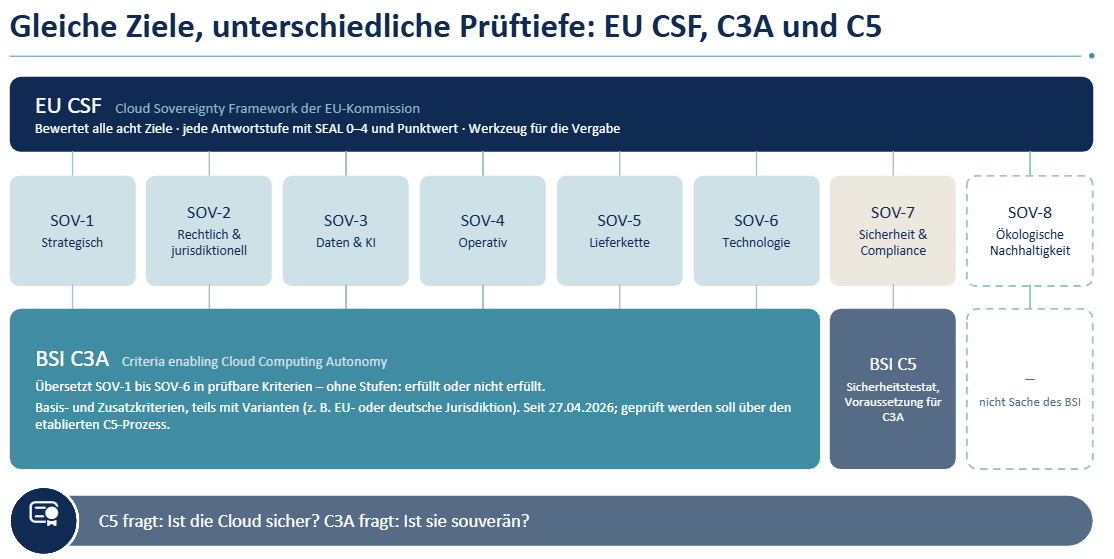
Abbildung 5: EU CSF und BSI-Kataloge nutzen dieselben Ziele – C3A prüft SOV-1 bis SOV-6, C5 den Sicherheitsteil SOV-7.
SecNumCloud 3.2: Frankreich macht es strenger
Frankreich ist einen Schritt weiter – und strenger. SecNumCloud 3.2 der französischen Cybersicherheitsbehörde ANSSI ist eine staatliche Qualifizierung, keine bloße Zertifizierung. Sie vereint in einem einzigen Nachweis, was in Deutschland auf C5 und C3A verteilt ist: technische Sicherheit und Schutz vor außereuropäischem Recht. Die Hürden sind hoch. Nicht-EU-Anteilseigner dürfen einzeln höchstens 24 Prozent und zusammen höchstens 39 Prozent halten, ohne Vetorecht. Sitz, Entscheidungen und Betrieb müssen in der EU liegen. Für sensible Daten des französischen Staates ist SecNumCloud inzwischen gesetzlich vorgeschrieben.
Qualifiziert sind unter anderem OVHcloud, Outscale, Cloud Temple, Oodrive, Worldline und Orange. Im Dezember 2025 kam S3NS hinzu, im September 2026 NumSpot. Bleu, das Gemeinschaftsunternehmen von Orange und Capgemini auf Basis von Microsoft-Technologie, und Scaleway befinden sich noch im Verfahren.
Frage 3: Pflicht
CADA: Der Gesetzgeber zieht die Linie
Alles bisher Beschriebene ist freiwillig oder ein Einkaufsinstrument. Mit dem Cloud and AI Development Act (CADA) ändert sich das. Die EU-Kommission hat den Verordnungsentwurf am 3. Juni 2026 als Teil ihres Tech-Souveränitätspakets vorgelegt. CADA verfolgt zwei Ziele: Die Rechenzentrumskapazität in der EU soll sich binnen fünf bis sieben Jahren verdreifachen. Und es wird gesetzlich festgelegt, welche Cloud der öffentliche Sektor wofür nutzen darf – über vier Souveränitätsstufen, die „Union Assurance Levels“.
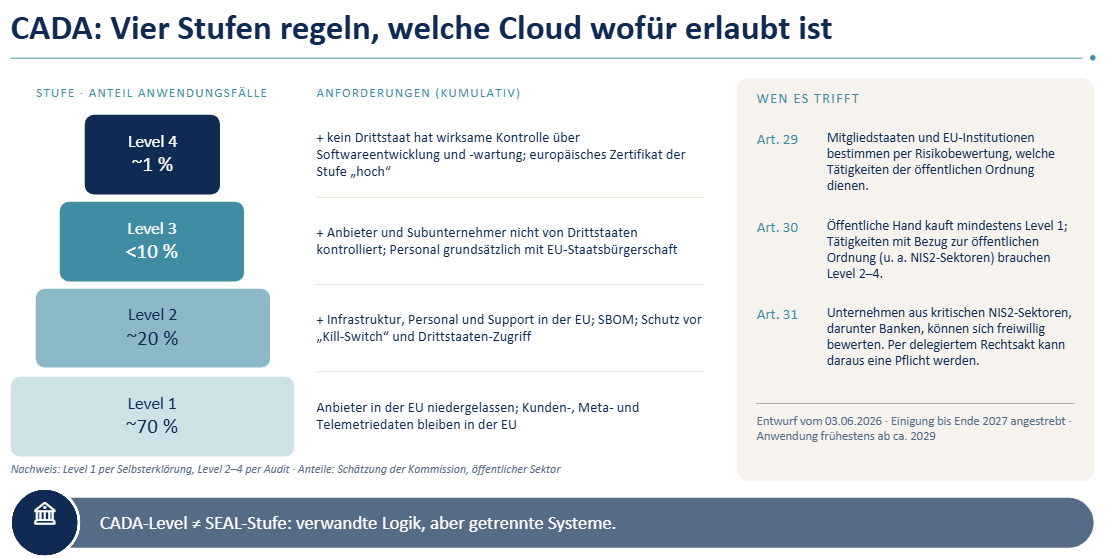
Abbildung 6: Die vier Stufen des CADA-Entwurfs und die Artikel, die für Unternehmen relevant werden können.
Zunächst trifft CADA den öffentlichen Sektor. Behörden müssen mindestens Level 1 einkaufen. Für Tätigkeiten mit Bezug zur öffentlichen Ordnung – dazu zählen auch die NIS2-Sektoren – sind Level 2 bis 4 vorgeschrieben. Für Unternehmen ist vor allem Artikel 31 relevant: Danach können sich Unternehmen aus den besonders kritischen NIS2-Sektoren, darunter Banken, freiwillig bewerten. Die Kommission kann diese Bewertung allerdings per delegiertem Rechtsakt für hochkritische Sektoren zur Pflicht machen.
Eine politische Einigung ist bis Ende 2027 angestrebt, angewendet wird CADA wohl frühestens ab 2029. Warum also schon heute darüber nachdenken? Weil solche Stufen erfahrungsgemäß schnell zum Marktstandard werden. Anbieter dürften dann mit „CADA Level 3“ werben, so wie sie heute mit C5 werben. Und wer heute Cloud-Verträge mit fünf bis sieben Jahren Laufzeit abschließt, schließt sie für genau die Zeit ab, in der CADA gilt.
Wichtig ist dabei eine Abgrenzung: CADA-Level und SEAL-Stufen sind nicht dasselbe. Die Logik ist verwandt, die Systeme sind getrennt – der CADA-Entwurf nimmt auf SEAL keinen Bezug.
Was heute schon gilt
Neben dem, was kommt, erzwingen einige Regelwerke schon heute Souveränitätsfragen, ohne das Wort zu benutzen:
- DORA verpflichtet den Finanzsektor seit Januar 2025 zu einem strengen Management von IKT-Drittanbietern, inklusive Informationsregister und Exit-Strategien. Seit November 2025 stehen 19 kritische IKT-Dienstleister direkt unter europäischer Aufsicht, darunter AWS, Google Cloud und Microsoft. Die EZB hat im Juli 2025 nachgelegt: Ihr Leitfaden zu Cloud-Auslagerungen erwartet Exit-Pläne schon vor dem Go-live und eine Bewertung geopolitischer Risiken.
- NIS2 ist in Deutschland seit Dezember 2025 in Kraft und macht Cybersicherheit zur persönlichen Verantwortung der Geschäftsleitung.
- Der Data Act ist ein oft unterschätztes Souveränitätswerkzeug. Seit September 2025 haben Kunden ein Recht auf Anbieterwechsel innerhalb fester Fristen, ab dem 12. Januar 2027 dürfen dafür keine Wechselgebühren mehr verlangt werden. Der Exit wird damit von einer theoretischen zu einer praktischen Option.
Zwischenfazit und Ausblick
Die Instrumente der ersten drei Fragen haben eines gemeinsam: Sie bewerten den Anbieter. C5 belegt Sicherheit, EU CSF, C3A und SecNumCloud machen Souveränität messbar, CADA und die bestehende Regulierung setzen den Rahmen.
Wie souverän eine Organisation tatsächlich handeln kann, beantworten sie nicht. Darum geht es im dritten und letzten Teil der Serie: um den Blick in den Spiegel mit dem IRN – und um die Frage, was all das für Ihre Organisation bedeutet.
Quellen:
- EU-Kommission: €180 million cloud sovereignty tender, 10.10.2025 – https://commission.europa.eu/news-and-media/news/commission-moves-forward-cloud-sovereignty-eur-180-million-tender-2025-10-10_en
- EU-Kommission: Cloud Sovereignty Framework v1.2.1 – https://commission.europa.eu/document/download/09579818-64a6-4dd5-9577-446ab6219113_en
- EU-Kommission: Sovereign cloud framework explained, 01.06.2026 – https://commission.europa.eu/news-and-media/news/sovereign-cloud-framework-explained-2026-06-01_en
- EU-Kommission: Zuschläge Cloud-III-Ausschreibung, 17.04.2026 – https://commission.europa.eu/news-and-media/news/commission-advances-cloud-sovereignty-through-strategic-procurement-2026-04-17_en
- BSI: Pressemitteilung C3A, 27.04.2026 – https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2026/260427_C3A.html
- BSI: Kriterienkatalog C5 – https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Empfehlungen-nach-Angriffszielen/Cloud-Computing/Kriterienkatalog-C5/C5_2025/C5_2025_node.html
- S3NS: Qualification SecNumCloud, 12/2025 – https://www.s3ns.io/actualite/s3ns-annonce-qualification-sec-num-cloud
- LeMagIT: OVHcloud qualifie une offre de cloud public et Numspot son IaaS, 09/2026 – https://www.lemagit.fr/actualites/366649640/SecNumCloud-OVHcloud-qualifie-une-offre-de-cloud-public-et-Numspot-son-IaaS
- EUISS: When a cloud certification scheme divides Europe – https://www.iss.europa.eu/publications/briefs/technical-political-when-cloud-certification-scheme-divides-europe
- EU-Kommission: Cloud and AI Development Act – https://digital-strategy.ec.europa.eu/en/policies/cloud-and-ai-development-act
- activeMind.legal: Leitfaden zum CADA – https://www.activemind.legal/guides/cada/
- Lawfare: The EU Cloud and AI Development Act – https://www.lawfaremedia.org/article/the-eu-cloud-and-ai-development-act
- PwC Legal: ESAs publish first list of critical ICT third-party providers under DORA – https://legal.pwc.de/en/news/articles/esas-publish-first-list-of-critical-ict-third-party-providers-under-dora
- EU-Kommission: Data Act explained – https://digital-strategy.ec.europa.eu/en/factpages/data-act-explained
Weitere Impulse zu IT-Steuerung