04.11.2026

Post-Quanten-Kryptografie für Banken: DORA, NIS2, BSI

Post-Quantum-Kryptografie wird regulatorische Realität Wie macht die europäische Regulierung Quantenrisiken schon heute zu einem relevanten Thema für Banken?

Quantencomputing ist seit Jahren ein Thema am Horizont. Mit steigendem technologischem Reifegrad kommt dieser Horizont jedoch immer näher und es wird zunehmend schwieriger, Quantencomputing als fernes Technologiethema zu behandeln.

Quantencomputing taucht zunehmend in Technologiestrategien, Cybersicherheitsdiskussionen und auch in der europäischen Regulierungslandschaft auf. Für Banken stellt sich damit eine praktische Frage: Wann wird Post-Quantum-Kryptografie von einem Thema, das man beobachtet, zu einem Thema, das Handeln erfordert?

Wir arbeiten mit vielen Akteuren aus dem Banken- und Versicherungsumfeld. Vor dem Hintergrund unserer Expertise in regulatorischen Anforderungen wie DORA und NIS2 haben wir Post-Quantum-Kryptografie daher aus der regulatorischen und technischen Perspektive betrachtet.

Unser Ergebnis: Die regulatorische Uhr tickt und der technologische Druck steigt.

Das Risiko beginnt, bevor Quantencomputer verfügbar sind

Ein großer Teil der heutigen digitalen Infrastruktur basiert auf Public-Key-Kryptografie. Vereinfacht gesagt verwendet Public-Key-Kryptografie ein Paar mathematisch verknüpfter Schlüssel – einen öffentlichen und einen privaten –, um Informationen sicher auszutauschen und Identitäten zu verifizieren, ohne zuvor einen geheimen Schlüssel austauschen zu müssen. Sie schützt vertrauliche Kommunikation, authentifiziert Systeme und Nutzer, ermöglicht digitale Signaturen und bildet die Vertrauensgrundlage vernetzter Systeme.

Das Problem besteht darin, dass hinreichend leistungsfähige Quantencomputer wichtige Public-Key-Kryptografiealgorithmen, die heute im Einsatz sind, eines Tages brechen werden. Die Europäische Kommission beschreibt den Übergang zu Post-Quantum-Kryptografie, kurz PQC, daher als notwendig, um Europas digitale Infrastruktur vor künftigen Quantenangriffen zu schützen.

Man könnte leicht zu dem Schluss kommen, dass dies erst dann ein Problem wird, wenn ein solcher Quantencomputer existiert. Dabei übersieht man aber eine große Gefahr.

Informationen, die heute verschlüsselt werden, können – und werden bereits – gesammelt und gespeichert, mit dem Ziel, sie zu entschlüsseln, sobald die erforderlichen Quantentechnologien verfügbar sind. Die Europäische Kommission warnt ausdrücklich, dass Daten, die langfristig vertraulich bleiben müssen, bereits heute gefährdet sein können, und weist darauf hin, dass sogenannte „Harvest now, decrypt later“-Angriffe vermutlich bereits stattfinden.

Für Banken verändert das die Fragestellung. Statt zu fragen „Wann werden Quantencomputer leistungsfähig genug sein?“, sollten Banken zunehmend fragen:

"Welche unserer Daten müssen auch in Zukunft vertraulich bleiben?", "Welche Systeme schützen diese Daten?" und “Wo sollten wir die Umstellung auf quantensichere Verfahren bereits heute vorbereiten?”

Verschärfend kommt hinzu: Kryptografie lässt sich nicht einfach über Nacht austauschen. Sie ist in Anwendungen, Infrastruktur, Zertifikaten, Schnittstellen und Drittanbieterdiensten eingebettet. Die Vorbereitung auf PQC ist daher ebenso eine Migrationsherausforderung wie eine kryptografische Herausforderung.
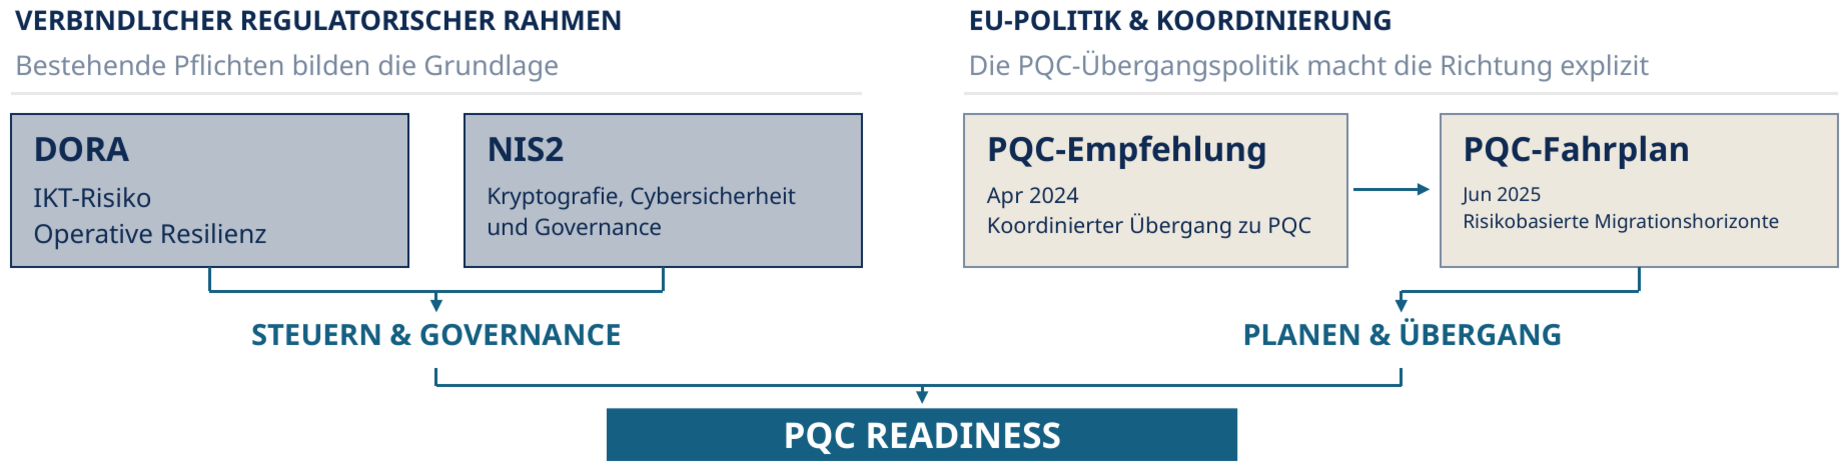
Es gibt keine einzelne „PQC-Regulierung“, aber der Rahmen nimmt Gestalt an

Betrachtet man PQC aus regulatorischer Perspektive, wird eines deutlich: Es gibt nicht die eine europäische Regulierung, die Banken genau vorgibt, welchen Post-Quantum-Algorithmus sie zu welchem Zeitpunkt implementieren müssen. 

Stattdessen greifen mehrere regulatorische und politische Instrumente zunehmend ineinander.

Für Banken stellt DORA den sektorspezifischen Rahmen für IKT-Risiken dar. NIS2 schafft den breiteren europäischen Kontext für Cybersicherheit und Governance; soweit DORA entsprechende Anforderungen sektorspezifisch regelt, gelten für die betroffenen Finanzunternehmen diese DORA-Anforderungen anstelle der entsprechenden NIS2-Regelungen.

Die PQC-Empfehlung der EU und die am 12. Oktober 2026 veröffentlichte gemeinsame Leitlinie von BMDS, BMI und BSI zur nationalen Umsetzung der EU-Roadmap machen die Richtung des Übergangs konkreter. Empfehlungen und Leitlinien sind dabei von unmittelbar geltenden gesetzlichen Pflichten zu unterscheiden.

DORA
NIS2
BSI-Leitlinie
Warum Quantenrisiken für Finanzinstitute bereits relevant sind

DORA gilt seit Januar 2025 und verankert IKT-Risikomanagement und operationelle Resilienz fest in der regulatorischen Verantwortung von Finanzunternehmen. Bestehende Anforderungen erwarten bereits heute, dass Finanzinstitute ihre IKT-Risiken steuern und angemessene kryptografische Kontrollen aufrechterhalten.

Damit ist PQC mehr als ein Forschungsthema für das Security-Architecture-Team. Es ist zunehmend mit den übergeordneten Fragen verbunden, die DORA bereits in den Fokus gerückt hat: Welche IKT-Risiken haben wir? Welche Kontrollen schützen kritische Systeme? Welche Abhängigkeiten bestehen von Technologieanbietern? Und können wir nachweisen, dass diese Risiken aktiv gesteuert werden?

Aus der BSI-Roadmap lassen sich insbesondere folgende Meilensteine für Unternehmen auf dem Weg zur Quantum-Readiness ableiten:

  • Bis Ende 2026

    Die Vorbereitungs- und Planungsphase ist abgeschlossen: Verantwortlichkeiten benannt, eine erste Version des Kryptografie-Inventars mit internen und externen Abhängigkeiten erstellt und ein risikobasierter Umsetzungsplan mit Fristen ist festgelegt.

  • Bis Ende 2030

    Anwendungsfälle mit hohem Quantenrisiko sollten bis Ende 2030 auf quantensichere Kryptografie umgestellt werden

  • Bis Ende 2035

    Die Umstellung sollte für Anwendungsfälle mit mittlerem Risiko abgeschlossen sein und für Anwendungsfälle mit niedrigem Risiko so weit wie praktikabel erfolgen.

Dass diese engen Zeitpläne wirklich erforderlich sind, hängt an der Geschwindigkeit, mit der sich die Technologie entwickelt. Quantencomputing ist ein zweischneidiges Schwert, welches neben den Risiken auch erhebliche Potenziale birgt. Daher treiben verschiedenste Unternehmen und Institutionen die technologische Entwicklung. Die Entstehungen eines wirtschaftlichen Ökosystems um das Thema Quantencomputing haben wir z. B. auf der AI, Data and Quantum (AIDAQ)-Konferenz der Bitkom in Berlin gesehen. Die technologische Entwicklung wird in den nächsten Jahren voraussichtlich immer schneller - durch KI und Förderungen wie im EU Quantum Act angekündigt. Eine schnelle technologische Entwicklung, bedeutet aber auch wachsendes technologisches Risiko und einen steigenden Handlungsdruck.

Über die Regulierung hinaus: Post Quantum Decryption ist ein Technologierisiko

Post Quantum Cryptografie (PQC) ist unabhängig von Regulierung erforderlich: Das technologische Risiko besteht bereits heute. Angreifer können sensible Daten jetzt stehlen und speichern, um sie später mit leistungsfähigen Quantencomputern zu entschlüsseln.

Ein mögliches Szenario verdeutlicht das Risiko: Werden heute Kunden-, Zahlungs- oder Transaktionsdaten entwendet und beispielsweise 2031 entschlüsselt, lässt sich die Offenlegung vertraulicher Informationen nicht rückwirkend verhindern. Davon zu unterscheiden sind Angriffe auf digitale Identitäten und Signaturen: Diese können möglich werden, wenn die dafür eingesetzten kryptografischen Verfahren durch leistungsfähige Quantencomputer gebrochen werden. Beide Angriffspfade – Datenentschlüsselung und Signaturfälschung - können das Vertrauen in digitale Prozesse erschüttern.

Mögliches Worst-Case-Szenario für eine Bank: Angreifer entschlüsseln abgefangene Kontostände und Zahlungshistorien – der Bank drohen Haftungsfälle und Kundenabwanderung durch den Vertrauensverlust. Parallel brechen die Angreifer quantenverwundbare Zertifikats- und Signaturverfahren: Mit gefälschten Identitäten veranlassen sie betrügerische Überweisungen. Die Bank erleidet finanzielle Verluste, muss Zugänge sperren und Zahlungsprozesse unterbrechen. Hohe Wiederherstellungskosten und nachhaltige Reputationsschäden verschärfen die Folgen.

Die Migration ist deshalb keine reine Compliance-Aufgabe, sondern eine technische und wirtschaftliche Notwendigkeit.

Was sollten Banken jetzt tun?

Um solche Schreckensszenarien zu vermeiden, ist es wichtig, dass Banken bereits heute Maßnahmen ergreifen, um vorbereitet zu sein. Dabei geht es nicht darum sofort jede Verschlüsselungsmethode auszutauschen, sondern im ersten Schritt darum einen Überblick über potenzielle Schwachstellen und erforderliche Maßnahmen zu erarbeiten.

Ziel der Vorbereitungsphase ist es die bestehende kryptografische Landschaft zu verstehen, die wichtigsten Gefährdungen zu identifizieren und die Fähigkeit zu schaffen, sie kontrolliert zu migrieren. Am Beginn steht dabei etwas überraschend Vertrautes: ein Kryptografie-Inventar.

Quantum-Readiness: Wo fängt man an?

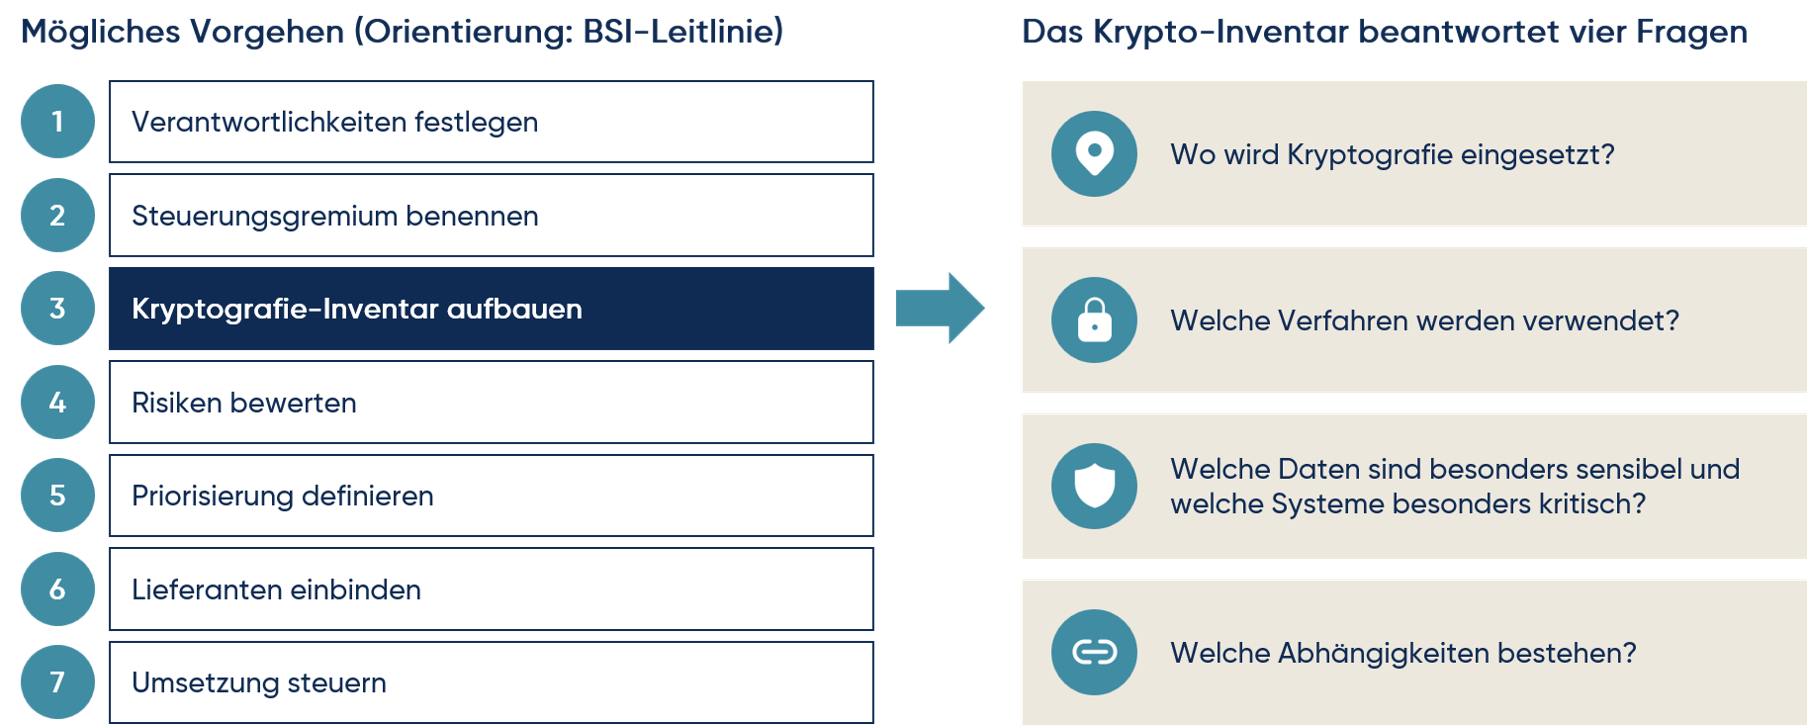
Ein solches Inventar entsteht nicht allein durch eine technische Bestandsaufnahme: Zunächst muss klar sein, wer die Erfassung verantwortet und die weiteren Maßnahmen koordiniert. Die BSI-Leitlinie bietet hierfür Orientierung; daraus lässt sich für Banken ein mögliches Vorgehen zur Vorbereitung auf PQC ableiten. Das Kryptografie-Inventar bildet dabei die Grundlage für eine gezielte Umstellung auf quantensichere Verfahren.

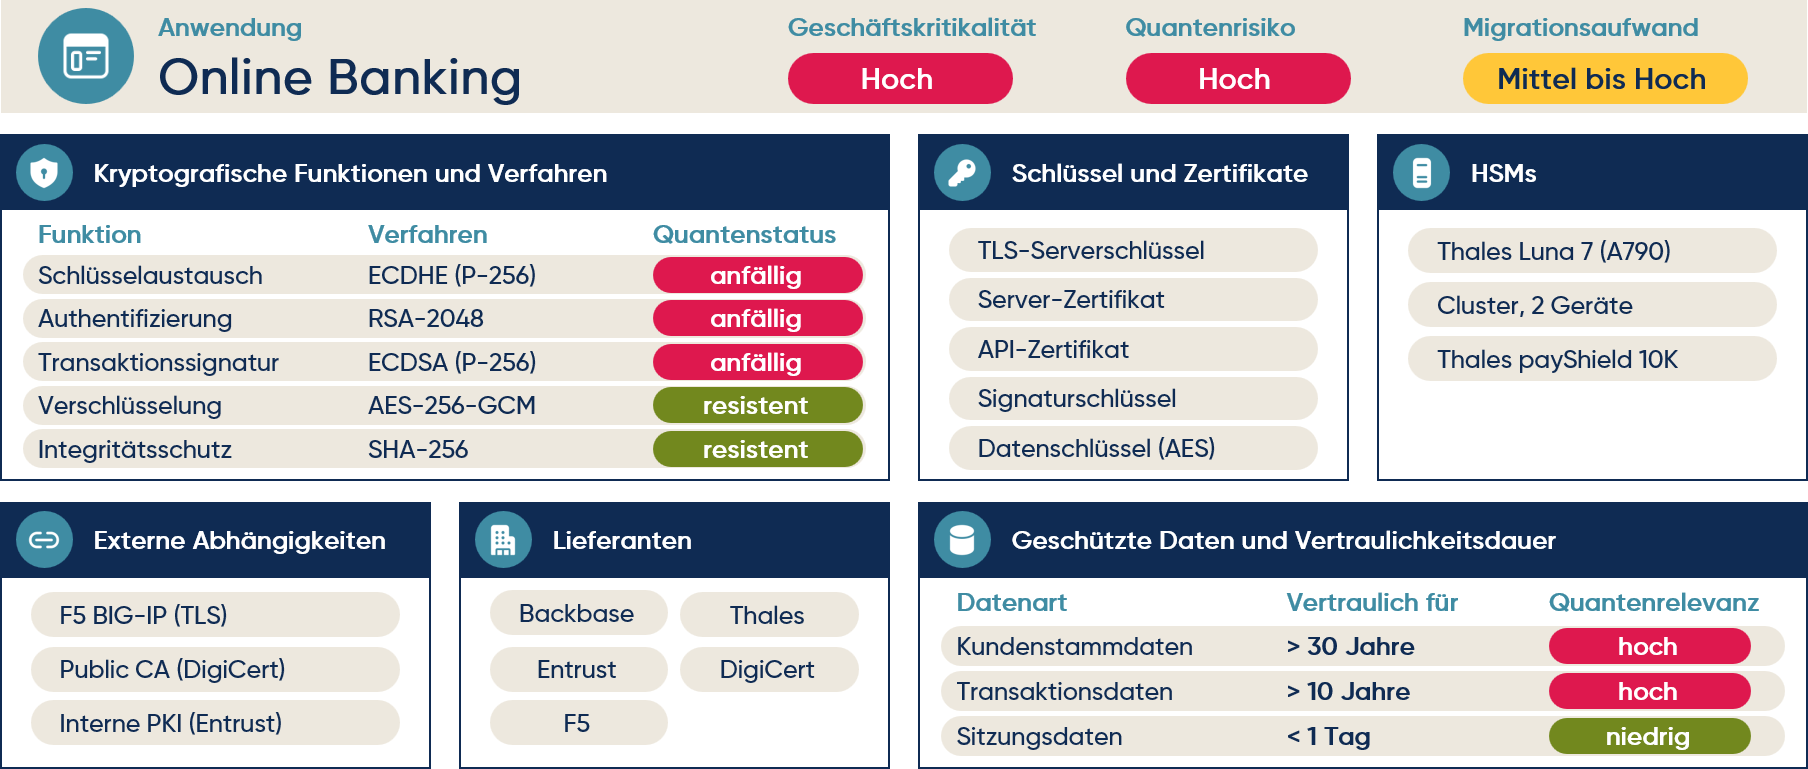
Kryptografie-Inventar: Was muss erfasst werden?

Für jede Komponente in der IT-Landschaft sollte ein Datensatz mit verschiedenen Informationen erstellt werden:

  1. Welche kryptografischen Funktionen werden genutzt?
  2. Welche kryptografischen Verfahren werden eingesetzt?
  3. Welche HSMs werden eingesetzt?
  4. Welche externen Abhängigkeiten bestehen?
  5. Welche Lieferanten sind involviert?
  6. Wie hoch ist das Quantenrisiko?
  7. Welche Daten werden verarbeitet, wie lange müssen diese vertraulich bleiben?
  8. Wie hoch ist der Migrationsaufwand?

Ein Eintrag ins Kryptografie-Inventar könnte z. B. so aussehen:

Kryptografie-Inventar: Wie erfasst man die Daten?

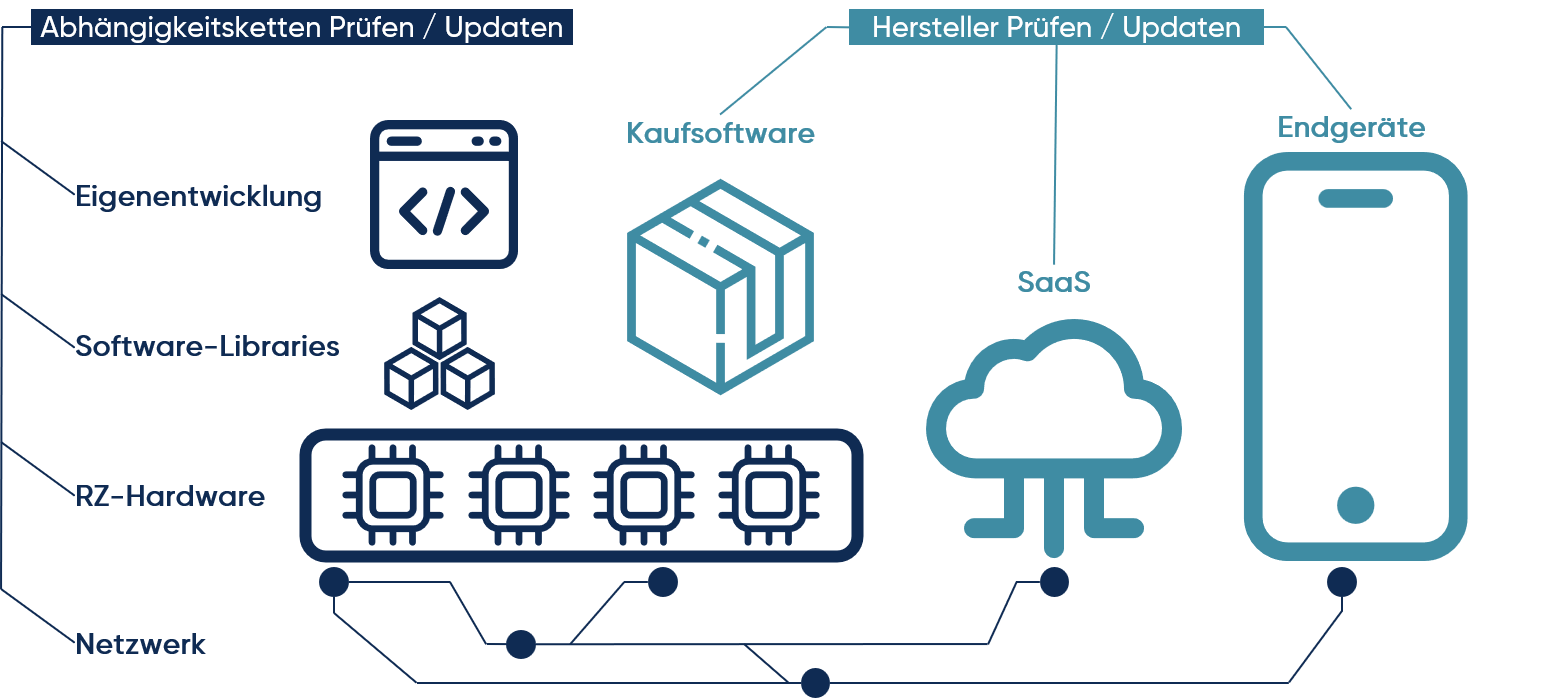
Je vollständiger das Kryptografie-Inventar, desto geringer ist das Risiko, das potenzielle Schwachstellen übersehen werden bei der Umstellung. Es sollten demnach alle IT-Komponenten berücksichtigt werden.

Nach DORA bleibt die Bank auch beim Einsatz externer IKT-Dienstleistungen für die Erfüllung ihrer regulatorischen Pflichten verantwortlich. Daher sollten auch von Drittanbietern bezogene IT-Komponenten und Services in der kryptografischen Bestandsaufnahme berücksichtigt werden.

Die Erstellung des Kryptografie-Inventars kann in 4 Schritten heruntergebrochen werden:

  • Schritt 1: Überblick der kryptografischen Landschaft (Crypto Discovery Assessment)

    Um die Vollständigkeit des Inventars sicherzustellen, sollten zunächst alle Komponenten erfasst werden, z.B. in Form einer Checkliste. Geeignete Mittel können z.B. Workshops, Architektur- und Lieferantenanalyse sein.

  • Schritt 2: Automatisierte Bestandsaufnahme (Discovery)

    Für die automatisierte Bestandsaufnahme können spezialisierte Werkzeuge geprüft werden. Die Auswahl hängt von der IT-Landschaft, dem benötigten Erfassungsumfang und den Schnittstellen ab. Die folgenden Produkte sind Beispiele, keine pauschale Empfehlung:

    • Keyfactor

    • Venafi

    • IBM Guardium Quantum Safe

    • SandboxAQ

  • Schritt 3: Bewertung der Quantenrisiken (Quantum Risk Assessment)

    Zur Priorisierung der einzelnen Umsetzungsschritte sollten die Komponenten hinsichtlich ihrer Bedrohung und dem Migrationsaufwand bewertet werden.

    Bewertung nach:

    • Angreifbarkeit

    • Schadenspotenzial

    • Migrationsaufwand

  • Schritt 4: PQC-Migrationsplanung (PQC Migration Roadmap)

    mit risikobasierter Priorisierung und Orientierung an den vom BSI empfohlenen Meilensteinen 2030 und 2035.

Checkliste für das Kryptografie-Inventar:

Infrastruktur
Identitäten
Anwendungen
Drittanbieter
Datenbestände

☐ TLS-Zertifikate

☐ VPN-Gateways

☐ Firewalls

☐ Load Balancer

☐ HSMs (Hardware-Sicherheitsmodule)

☐ DNSSEC

☐ WLAN-Infrastruktur

☐ E-Mail-Verschlüsselung

Quantum-Readiness: Was kommt nach dem Kryptografie-Inventar?

PQC-Vorbereitung bedeutet zunächst, die kryptografische Landschaft zu verstehen, Risiken zu bewerten und die Migration planen und steuern zu können. Das längerfristige Zielbild umfasst darüber hinaus die Umsetzung und die dauerhafte Verankerung in den Prozessen. Dazu gehört, dass

  • alle kritischen kryptografischen Verfahren inventarisiert sind

  • Systeme nach Quantenrisiko klassifiziert wurden

  • Hochrisiko-Systeme auf PQC oder hybride Verfahren migriert sind

  • Beschaffung und Architektur künftig nur noch PQC-fähige Lösungen zulassen

  • Lieferanten nachweislich PQC-Roadmaps besitzen

  • PQC fester Bestandteil von Architektur-, Risiko- und Sicherheitsprozessen ist

Drei Consultants beraten sich zwischen ihren Arbeitsplätzen.

Das Gespräch hat gerade erst begonnen

Wann leistungsfähige Quantencomputer heutige kryptografische Verfahren brechen können, bleibt unsicher. Wir freuen uns aber schon darauf, sowohl über Chancen als auch über Risiken von Quantencomputing in den Dialog zu gehen.

Maßnahmen zum Schutz vor Risiken wie „harvest Now, decryp later“ – Bedrohungen sollten schon heute ergriffen werden. Der erste Schritt ist dabei die Schaffung von Transparenz über die eigene kryptografische Landschaft – als Grundlage für belastbare Entscheidungen statt vorschneller Umstellungen.

Wenn PQC bereits auf Ihrer Agenda steht oder Sie einen sinnvollen Einstieg suchen, tauschen wir uns gerne mit Ihnen aus. Wir unterstützen Sie bei der Erstellung Ihres Kryptografie-Inventars und helfen Ihnen, die nächsten Schritte auf Ihre Systeme, Risiken und Abhängigkeiten auszurichten.

Ihre Digitalisierungs-Experten

Dies ist ein Porträtfoto von Sarina Wittchen.

Sarina Wittchen

Partner
Dies ist ein Portrait von Dr. Michael Auer.

Dr. Michael Auer

Partner
Portraitfoto von Christin Mädler

Christin Mädler

Senior Consultant

Weitere Impulse zu Digitalisierung

04.11.2026

Post-Quanten-Kryptografie: Was Banken jetzt wissen müssen

01.09.2026

Datenschutz und Datensicherheit gewährleisten

01.07.2026

Datenstrategie & FiDA: Fit für Open Finance

12.05.2026

AIOps als Enabler für IT Operations im Finanzsektor

20.04.2026

KI-Projekte in Banken: Ein Realitäts-Check

Schwerpunkt

KI-Readiness als Wettbewerbsvorteil: Der Strategie-Guide

11.12.2025

Datenqualität optimieren: Enterprise Data Management Framework für digitale Exzellenz

01.08.2025

KI-Readiness: Warum deutsche Unternehmen bei KI scheitern

08.08.2025

Erfolgreiche KI-Strategie: So meistern Unternehmen die digitale Transformation

Dies ist ein Titelbild mit einem Gehirn, das von Noden umgeben ist und auf ChatGPT als KI-Model verweist.
Schwerpunkt

KI erfolgreich implementieren: Der Mensch als entscheidender Erfolgsfaktor

21.03.2025

Cloudkosten effizient steuern: Wie FinOps Ihr Finanzmanagement revolutioniert

28.03.2025

Digitale Transformation in der Immobilienbranche: Wie Top-Unternehmen ihre Investments zukunftssicher machen

Hintergrundbild Impuls KI-Integration bei Intero Consulting
31.01.2025

Implentierung eines KI-Assistenten bei Intero Consulting

17.01.2024

Enterprise Data Management: Die Basis für erfolgreiche Digitalisierung

06.12.2024

Digitalisierung im Asset Management - KI, Automatisierung und Tokenisierung

26.09.2024

KI in der Versicherung

Digitalisierung

Künstliche Intelligenz Potentialanalyse

Header IT-Arbeitsplatz
26.07.2024

Digital Workplace

Headerbild mit einem digitalen Dashboard mit Grafiken und Diagrammen.
15.07.2024

TCO Dashboard

Zwei Hände schütteln sich gegenseitig mit einem Unternehmen im Hintergrund.
12.06.2024

Die Übernahme von VMware durch Broadcom

05.06.2024

Neues Competence Center Digitalisierung

Hintergrundbild zu künstlicher Intelligenz
08.03.2024

Generative KI im Finanzsektor

06.12.2023

Plattformökonomie im Banking

04.12.2023

Best of Consulting Mittelstand Award 2023

17.08.2023

Cloud Native Conference 2023

Eingefärbtes Hintergrundbild von Hochhäusern
05.07.2023

Bankensektor 2022/2023: Neue Trends und Veränderungen für Banken

09.02.2022

EXPO 2020 Dubai - Die Welt teilt ihre Ideen

17.01.2022

WEB SUMMIT 2021

12.10.2021

Whitepaper Cloud Journey: Roadmap in die Cloud

05.10.2021

Cloud Computing Whitepaper

29.09.2021

Whitepaper Cloud Implementierung und Migration

Unser Competence Center Digitalisierung